Qué ha pasado realmente en Revolut
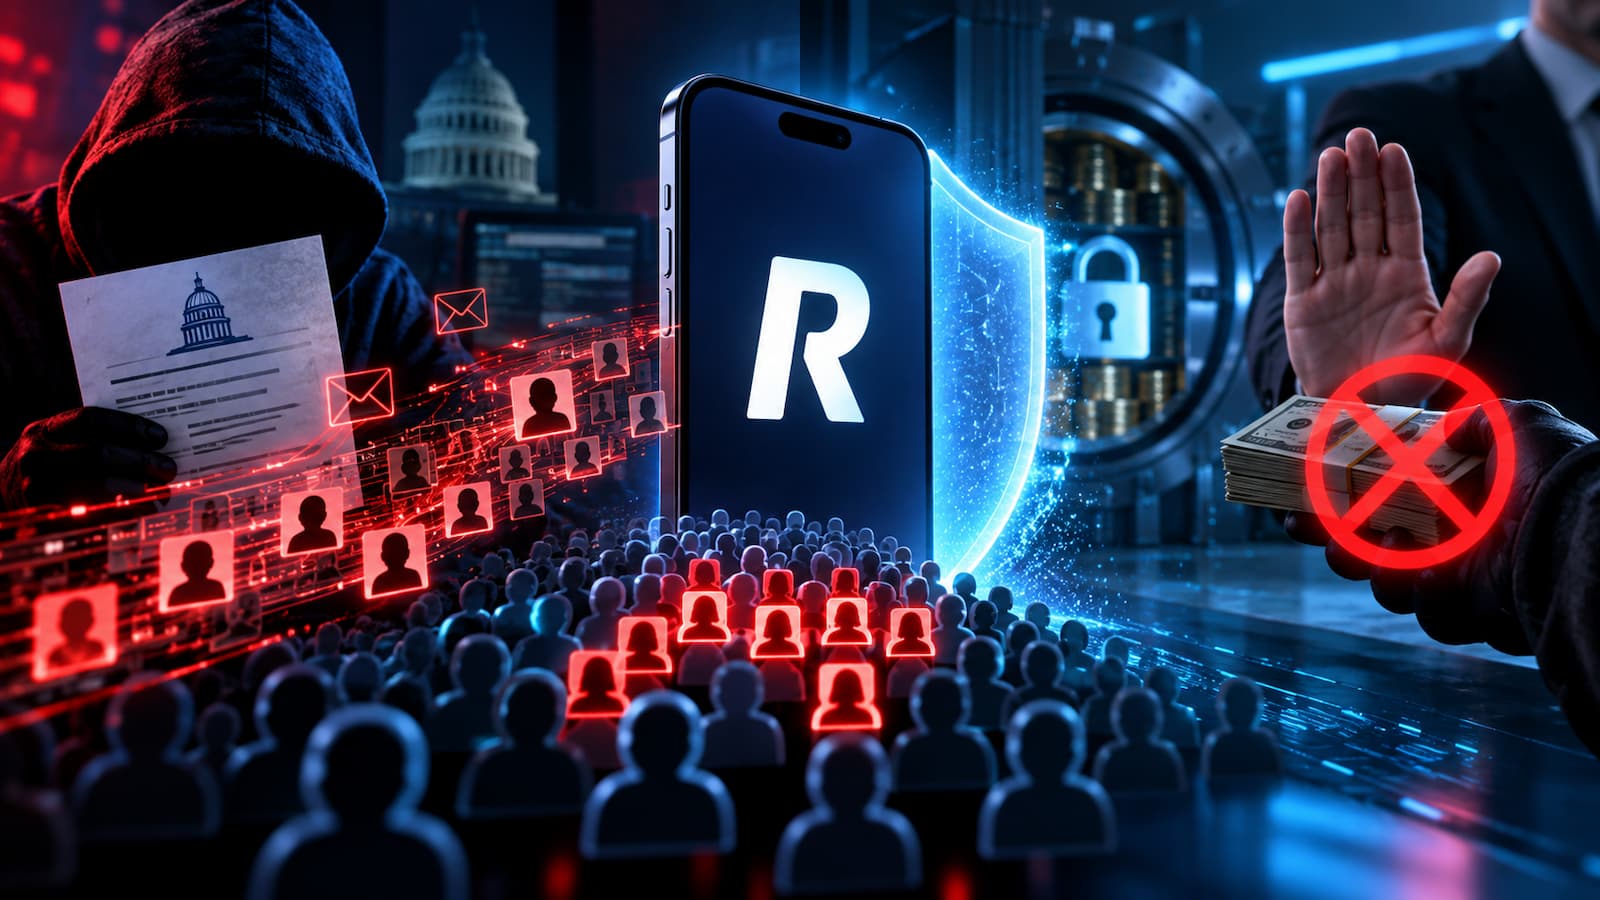
El caso no encaja exactamente con el típico “hackeo” en el que un atacante entra en los sistemas centrales del banco y mueve dinero. Según la explicación trasladada por Revolut, un tercero no autorizado utilizó el dominio legítimo de correo de una agencia gubernamental para enviar solicitudes fraudulentas de información de clientes. La entidad respondió a esas peticiones y acabó compartiendo datos de 680 personas.
La información expuesta habría incluido datos de identidad y contacto, como fecha de nacimiento, direcciones, correo electrónico, teléfono y, en algunos casos, documentos de identidad, selfies de verificación, extractos o historiales de transacciones. Revolut sostiene que sus sistemas, bases de datos, cuentas y fondos de clientes no fueron comprometidos.
El matiz es importante. Para el cliente, que el dinero no haya salido de la cuenta reduce el riesgo inmediato, pero no elimina el problema. Los datos personales y financieros pueden servir para intentos posteriores de phishing, suplantación de identidad o mensajes mucho más creíbles porque el delincuente ya conoce información real del usuario.
El rescate de tres millones: lo que Revolut niega y lo que falta aclarar
El Financial Times informó de que un grupo que se atribuye el ataque publicó una exigencia de tres millones de dólares para no vender los datos a otros grupos criminales. Varios medios han recogido esa supuesta demanda pública, pero Revolut asegura que no ha recibido contacto directo ni petición directa de rescate por parte de los responsables o de quienes dicen serlo.
Este punto obliga a titular con cuidado. No es lo mismo decir que existe una amenaza pública atribuida a los atacantes que afirmar que Revolut ha recibido formalmente una petición de rescate. La propia compañía afirma que bloqueó la dirección implicada, avisó a la agencia gubernamental afectada y notificó a fuerzas de seguridad, autoridades de protección de datos y supervisores financieros.
La clave está en la letra pequeña del incidente: no se ha comunicado una nueva comisión, ni un cambio de condiciones de cuenta, ni una modificación de tarjetas. El impacto para el cliente está en la seguridad de sus datos, la gestión de la comunicación del banco y la capacidad para detectar fraudes posteriores.
Qué se sabe sobre los clientes afectados en España
La cifra principal que maneja Revolut es de 680 personas afectadas. En España, El Español publicó que 25 clientes estarían registrados en la entidad española, aunque este dato debe tratarse con prudencia hasta que exista confirmación oficial pública o comunicación directa de la entidad a los afectados.
Para quien use Revolut en España, la lectura práctica es clara: si la entidad no ha contactado directamente, no conviene asumir automáticamente que sus datos están dentro de la brecha. Pero tampoco debe ignorarse el caso, porque los incidentes de suplantación pueden derivar en mensajes falsos que aparenten venir del banco, de un organismo público o incluso de un supuesto servicio de atención al cliente.
Este episodio también recuerda algo que a veces se pasa por alto al comparar neobancos o cuentas online: no basta con mirar comisiones, app o tipo de cuenta. La respuesta ante incidencias, los canales de soporte y la protección de datos forman parte de la relación real con la entidad.
Qué deben revisar ahora los clientes de Revolut
El primer paso es sencillo: no entrar a la cuenta desde enlaces recibidos por SMS, correo o mensajería. Si hay una alerta, debe revisarse abriendo la app oficial o la web de Revolut de forma directa. El Banco de España recuerda que el phishing busca precisamente obtener datos personales y bancarios mediante suplantación de identidad, y que no se deben facilitar claves, datos de tarjeta o códigos recibidos por SMS a través de enlaces sospechosos.
Quien haya recibido comunicación de Revolut debe guardar el aviso, revisar movimientos, tarjetas, dispositivos conectados, operaciones con criptoactivos si las utiliza y cualquier cambio de datos personales. Si aparece un cargo no reconocido, el Banco de España recomienda notificarlo cuanto antes a la entidad, aunque legalmente exista un plazo de 13 meses para reclamar desde el adeudo.
Si el riesgo afecta a documentos de identidad, conviene vigilar posibles intentos de contratación a nombre del cliente. El Banco de España advierte de que la exposición del DNI puede facilitar suplantaciones y menciona la posibilidad de acudir a la Agencia Española de Protección de Datos o consultar la CIRBE si existen sospechas de préstamos o créditos contratados sin consentimiento.
El caso no obliga por sí solo a cancelar una cuenta ni a cambiar de entidad. Sí obliga a mirar algo que muchas veces queda fuera de las comparativas entre bunq y Revolut: cómo responde cada neobanco cuando la incidencia no está en una comisión visible, sino en la confianza, la seguridad y la atención al cliente.
Si la entidad no responde o el cliente no está conforme con la gestión de una reclamación bancaria, el primer paso es acudir al servicio de atención al cliente de la entidad. Después, si no hay respuesta en plazo o la respuesta no satisface al usuario, puede acudirse al Banco de España en los supuestos de su competencia.
La idea práctica es no entrar en pánico, pero tampoco dejarlo pasar. Revolut afirma que los fondos no se han visto afectados y que ha contactado con las personas impactadas. Aun así, cuando se filtran datos personales, el riesgo no termina el día de la brecha: puede aparecer semanas después en forma de llamadas, correos o mensajes mucho más convincentes.